企业网络安全方案设计与网络工程设计实践
一、引言
随着企业数字化转型的深入,业务系统对网络的依赖程度日益加深,网络安全已从单纯的“边界防护”演变为贯穿网络规划、设计、建设、运维全生命周期的系统性工程。企业网络安全方案设计与网络工程设计必须同步推进,才能在保障业务连续性的构建具备纵深防御能力的可持续安全架构。本文从需求分析、安全架构设计、网络工程实施、运维管理四个维度,系统阐述企业网络安全方案与网络工程设计的融合方法与实践要点。
二、需求分析与安全目标设定
2.1 业务与合规需求梳理
网络工程设计的第一步是明确业务场景与合规要求。需调研企业总部、分支机构、数据中心、云上业务的分布与互通需求,识别核心业务系统(如ERP、CRM、研发代码库)的资产价值。应依据《网络安全法》《数据安全法》《等保2.0》及行业监管要求,确定安全保护等级与基线要求,为后续架构设计提供依据。
2.2 安全目标与设计原则
安全方案设计应遵循以下原则:
- 纵深防御:从物理层、网络层、主机层、应用层到数据层,构建多层防护,避免单点失效。
- 业务连续性优先:安全措施不得显著降低业务性能,关键链路需具备冗余与容灾能力。
- 最小权限与区域隔离:按业务功能划分安全域,实施访问控制策略,限制横向移动。
- 可运维性:安全策略应标准化、自动化,便于审计与持续优化。
三、网络安全架构设计
3.1 安全域划分与边界防护
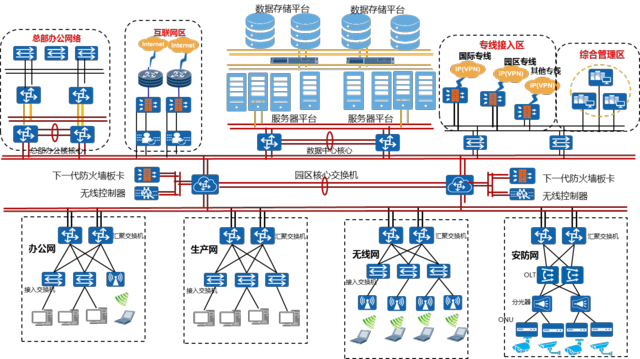
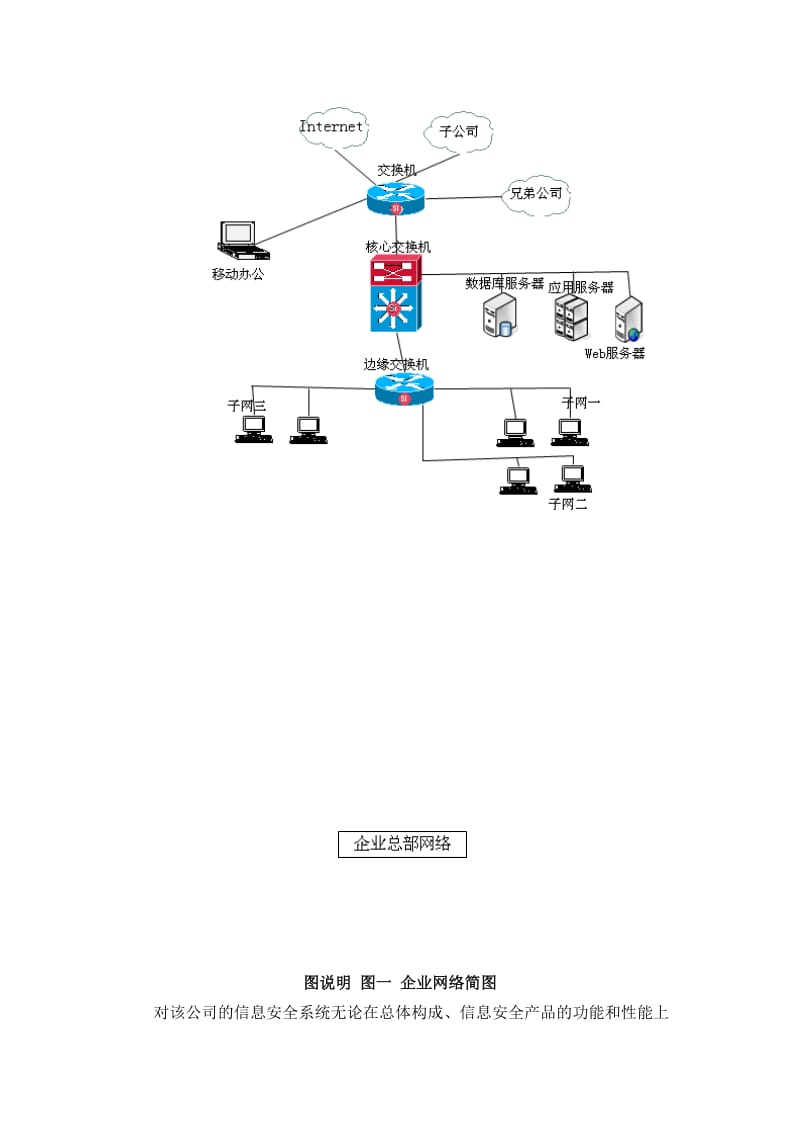
根据业务属性将网络划分为互联网接入域、DMZ区、核心业务域、办公终端域、运维管理域等安全区域,区域间通过防火墙实施访问控制。互联网边界部署下一代防火墙(NGFW)集成入侵防御(IPS)、抗DDoS与URL过滤功能,并配置双链路冗余。DMZ区对外提供Web服务,与内网严格隔离,仅开放必要端口。
3.2 零信任接入与远程办公安全
针对远程办公与第三方运维场景,部署零信任接入网关,基于身份认证、设备合规检查与动态访问控制策略,实现“先认证、后连接”。替代传统VPN的全网接入模式,降低凭证泄露后的横向渗透风险。
3.3 数据中心与东西向流量安全
数据中心内部采用微隔离技术,在虚拟化平台或主机层面依据应用依赖关系设置流量白名单,限制东西向流量。核心交换机旁路部署流量分析探针,结合NetFlow与深度包检测(DPI)实现异常流量可视化与威胁检测。
3.4 终端与数据安全
办公终端统一部署EDR(端点检测与响应)系统,实现病毒查杀、行为监控与隔离处置。核心数据资产实施分类分级管理,敏感数据加密存储与传输,并通过数据防泄漏(DLP)系统监控外发行为。
四、网络工程设计实施要点
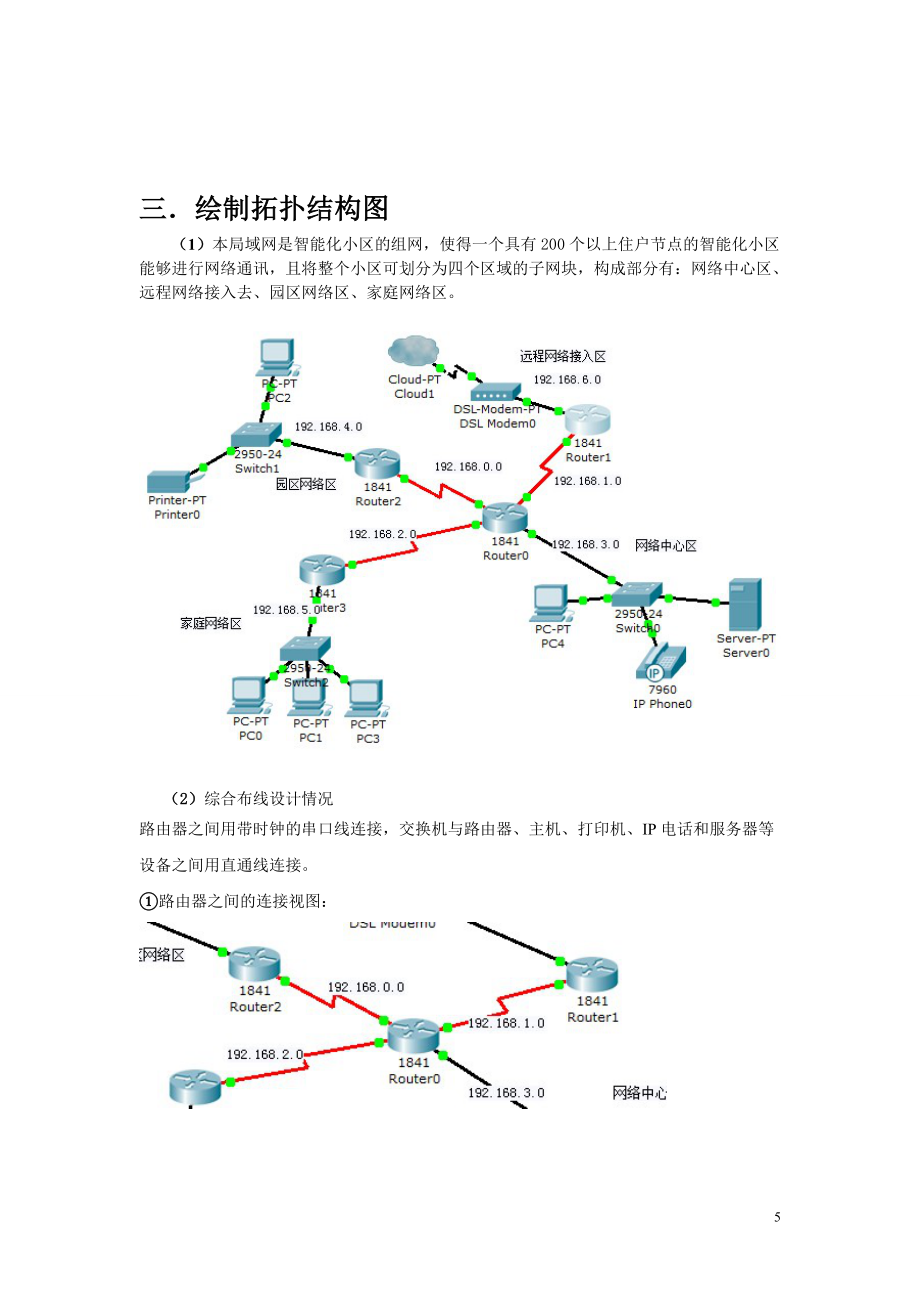
4.1 拓扑结构与高可用设计
网络采用核心-汇聚-接入三层架构,核心层与汇聚层设备均采用双机热备,通过VRRP/堆叠技术实现网关冗余。数据中心与灾备中心之间通过双专线互联,运行BGP或SD-WAN实现链路智能选路与故障切换。关键服务器采用双网卡绑定与链路聚合,消除单点故障。
4.2 地址规划与路由设计
统一规划IP地址空间,按安全域与楼层分配网段,预留扩展空间。内部路由采用OSPF或IS-IS协议,边界运行BGP与运营商对接,并通过路由策略控制域间访问。VLAN划分与安全域对应,Trunk链路实施VLAN修剪与Native VLAN安全配置。
4.3 无线网络与接入安全
无线网络采用802.1X认证与WPA3加密,企业员工与访客网络逻辑隔离。访客网络仅允许访问互联网,并通过Portal认证实现实名审计。无线AP管理VLAN与业务VLAN分离,防止管理平面暴露。
4.4 安全设备部署与联动
防火墙、IPS、WAF、日志审计等安全设备采用串接与旁路相结合的方式部署。通过SIEM平台集中采集网络设备、安全设备与主机日志,实现关联分析与告警。安全设备与交换机联动,发现威胁后自动下发ACL阻断恶意流量。
五、运维管理与持续优化
安全方案并非一次性交付,需建立持续运营机制:
- 策略管理:定期审查防火墙与访问控制策略,清理冗余规则,确保策略与业务一致。
- 漏洞与补丁管理:建立资产台账,定期扫描漏洞并跟踪修复,网络设备固件及时更新。
- 监控与演练:部署网络性能监控与流量分析系统,制定应急预案并定期开展攻防演练与灾备切换测试。
- 人员与流程:明确安全责任矩阵,运维操作通过堡垒机审计,关键变更执行审批与回滚机制。
六、
企业网络安全方案设计与网络工程设计是相辅相成的整体。网络工程为安全策略提供承载基础,安全设计为网络架构注入防护能力。在实际项目中,应以业务需求为导向,以合规基线为底线,将安全能力内嵌到网络规划、设备选型、配置实施与运维管理的每个环节,方能构建高可用、可扩展、可运营的企业网络与安全体系。
如若转载,请注明出处:http://www.defcasefoot.com/product/116.html
更新时间:2026-11-21 03:41:19